「AI 帮我操作系统」听上去很美,老板的第一反应通常是:它乱来怎么办?
这个担心我们写进了架构里。AI 不是想干什么就干什么,每个动作要过六道闸:
渠道白名单 → 数据权限闸 → 安全守卫 → 前置政策 → 人工审批 → 全程审计
六道闸各自管什么
渠道白名单:官网挂件里的 AI 和后台里的 AI 是两套权限。访客只能触发查询类白名单工具,后台管理工具在访客侧根本不存在——不是「不能用」,是「看不见」。
数据权限闸:AI 查数据走和人一样的行级权限。客服小王查不到财务报表,AI 替小王查也查不到。
安全守卫:操作落库前先过安全规则检查,参数越界直接拦。
前置政策:按操作类型分发策略——只读的直接放行,有副作用的进下一道。
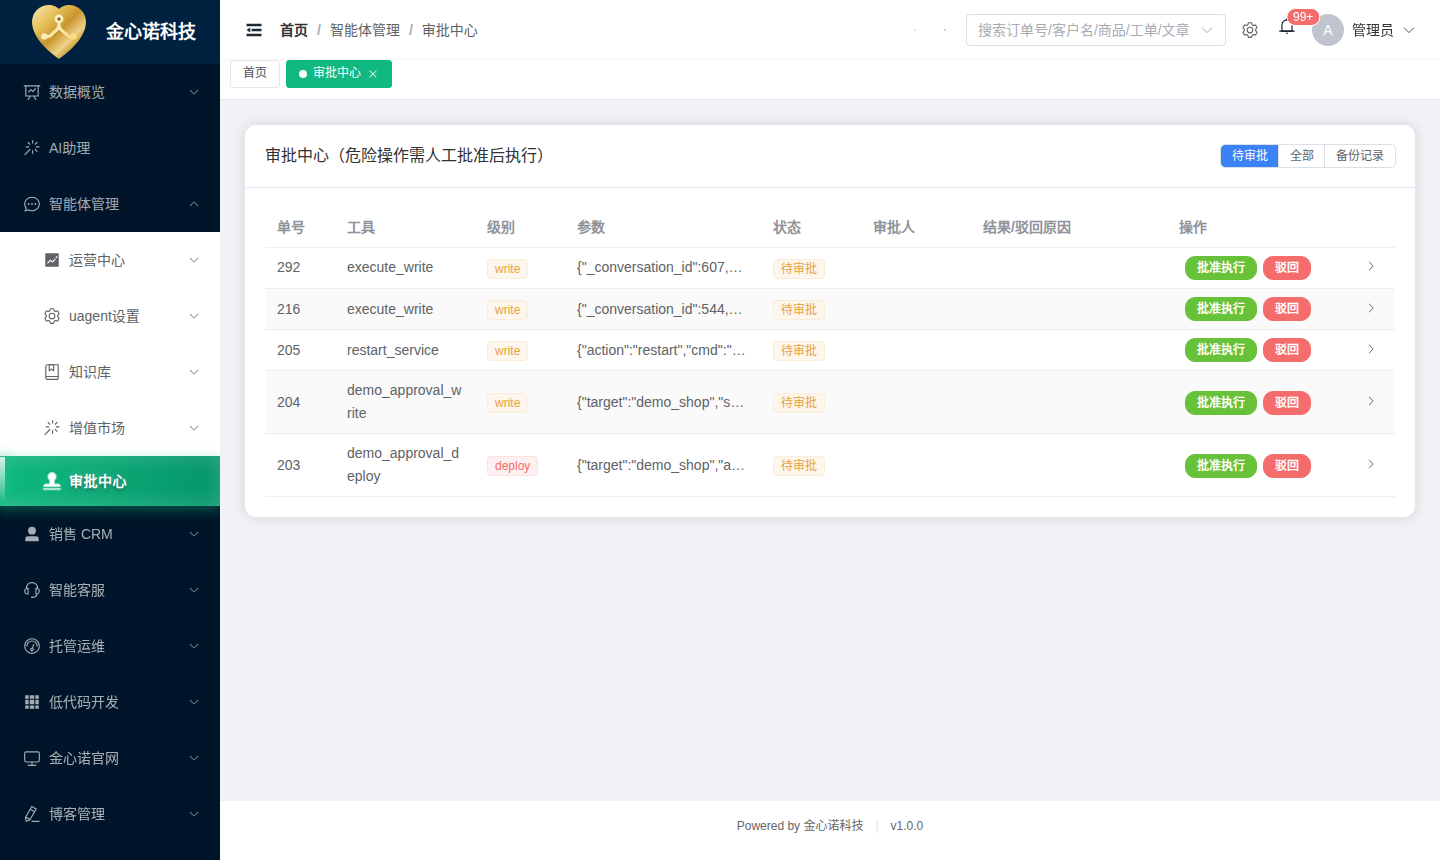
人工审批:危险操作(改数据、发消息、动配置)自动生成审批单,人点了才执行。注意一个细节:审批跳过的只是重复确认,安全检查每次都跑——批过不等于免检。
全程审计:每个 AI 动作带 traceID,谁让它干的、它干了什么、结果如何,全链可还原。出问题能完整回放,不是「AI 干的,查不到」。
还有一条硬规则:群发恒审
AI 想给一批客户发消息?不管之前批过多少次,每次都得人工点头。批量触达这种事,没有「上次批过这次免审」的说法。
为什么安全是卖点
很多系统的思路是「AI 能力弱,所以安全」——什么都干不了,自然不出事。我们的思路反过来:能力做满,闸门做死。AI 能查账、能开单、能巡服务器,但它干的每件事都你点头、全程记账。
别的 AI 怕你不敢用,我们的 AI 是让你敢用。